
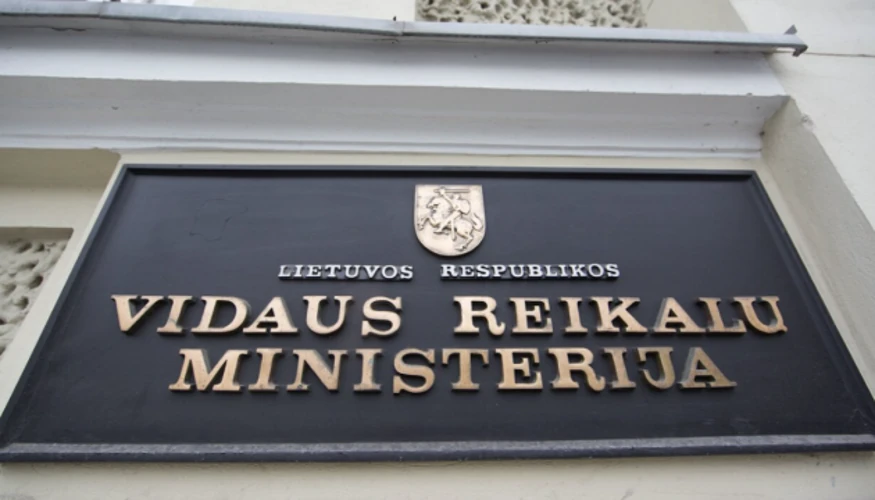
Міністерство внутрішніх справ Литви 25 вересня 2026 року повідомило, що хакери отримали несанкціонований доступ до інформаційної системи EPEKIS, яку адмініструє Департамент інформаційних технологій та зв’язку (IRD). Про інцидент поінформували міністра внутрішніх справ Мартінаса Кателінаса. Система EPEKIS із 2018 року функціонує як архівна і містить переважно імена та прізвища іноземних громадян, які подавали заяви на отримання литовського громадянства, без особистих ідентифікаційних номерів.
Чому інцидент має суспільне значення
EPEKIS раніше забезпечувала надання державних послуг, пов’язаних із видачею особистих документів і консультацій для громадян та іноземців. Зараз архів залишається частиною інфраструктури відомства, тож будь-який несанкціонований доступ створює ризик для захисту персональних даних, навіть якщо йдеться про історичні записи. У МВС наголосили, що нещодавно впроваджені заходи безпеки дозволили виявити атаку та запобігти її подальшому поширенню.
Реагування та версія зі штучним інтелектом
Представники IRD повідомили міністру, що несанкціонований доступ негайно заблокували. Хоча після зламу було сформовано певні масиви даних, доказів їх завантаження зловмисниками наразі немає. Міністр Кателінас заявив, що не виключає використання платформи штучного інтелекту під час атаки. Про інцидент поінформували Бюро кримінальної поліції, Державну інспекцію із захисту даних та Національний центр кібербезпеки.
Залишити відповідь